
Google добавил восстановление аккаунта через селфи-видео
Google внедряет дополнительный способ восстановления доступа к аккаунту — короткое селфи-видео с движениями головы. Эта функция дополняет существующие методы, но не заменяет пароль или ключ доступа, и защищена от простых атак с поддельными фото.
Crius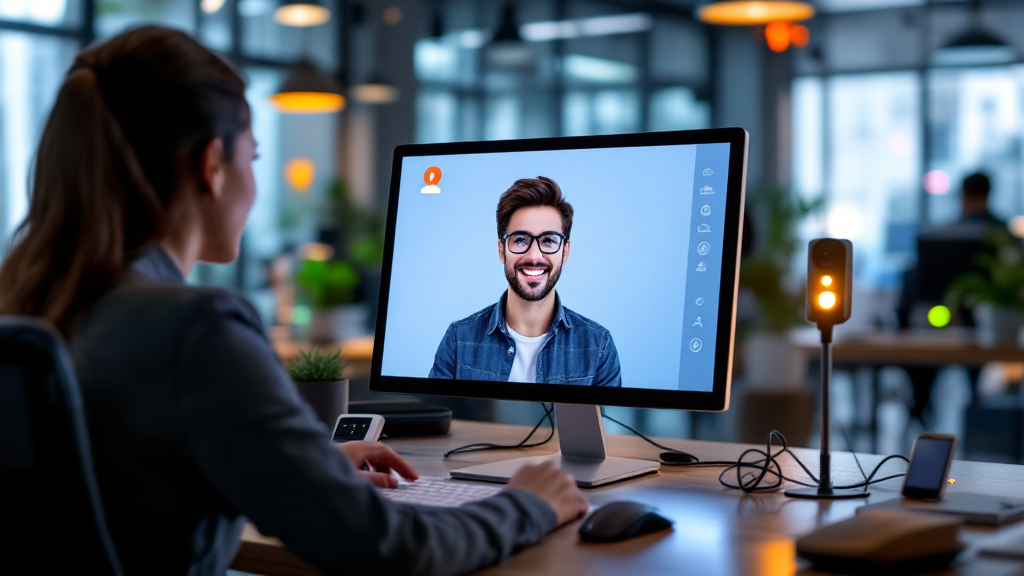
Google внедряет новый способ восстановления доступа к аккаунту — короткое селфи-видео. Эта функция предназначена для случаев, когда пользователь не может войти в аккаунт и не имеет доступа к привычному телефону или компьютеру. При настройке требуется записать видео с несколькими движениями головы, чтобы система могла зафиксировать лицо с разных ракурсов. Если в будущем доступ будет заблокирован, необходимо записать новое видео, которое сравнивается с ранее сохранённым. Внедрение функции происходит поэтапно с 23 июля. Проверить доступность опции для своего аккаунта можно на сайте g.co/signin-selfie.
Дополнительный способ восстановления
Селфи-видео не заменяет пароль или ключ доступа. Это дополнительный метод восстановления, который дополняет существующие контакты для восстановления и другие опции. Рекомендуется настроить несколько способов восстановления. Функция недоступна для аккаунтов Workspace, детских аккаунтов и пользователей программы Advanced Protection. Сохранённое видео шифруется, по умолчанию используется только для входа и может быть удалено в любой момент. Использование видео для улучшения алгоритмов возможно только с согласия пользователя.
Защита от поддельных фото и видео
В системе реализована многоуровневая защита от поддельных изображений и видео. Основной механизм — проверка «живости»: пользователя просят выполнить небольшие движения, чтобы убедиться, что перед камерой находится реальный человек, а не фотография. Такой подход защищает от простых атак, например, с использованием распечатанных фото или старых видео.
Однако современные дипфейки способны имитировать моргание, кивание и повороты головы по команде. Наиболее опасный тип атаки — так называемая «инъекция», когда поддельное видео напрямую подаётся в приложение, имитируя сигнал с камеры. Такие атаки обходят проверки движений. Уже в 2022 году на конференции USENIX Security было продемонстрировано, что коммерческие системы проверки «живости» можно обойти автоматически. Стандартные схемы сертификации, такие как ISO 30107-3, iBeta или FIDO, тестируют атаки только перед камерой, а не инъекции. За последние два года отмечается резкий рост подобных атак.
Важные аспекты безопасности
Американский стандарт безопасности NIST указывает, что биометрия не должна использоваться отдельно, а только в сочетании со вторым фактором и небиметрической альтернативой. Лицо невозможно изменить так же просто, как пароль. На практике селфи-видео полезно как один из способов восстановления и считается более безопасным, чем восстановление через SMS, которое уязвимо к подмене SIM-карты. Для основного входа в аккаунт ключи доступа и аппаратные ключи остаются более надёжным выбором. Пользователям, представляющим особую ценность для злоумышленников, не рекомендуется использовать видео с лицом; для них функция недоступна в рамках программы Advanced Protection.